Ir para o conteúdo
  • Institucional
  • Blog
Suporte Online
Painel do Cliente
BrasilCloud Header
Logo Brasil Cloud
Computação em Nuvem ▼
Cloud Server
Data Center Virtual
Kubernetes
Soluções em Nuvem ▼
AntiSpam Cloud
Arquivo em Nuvem / File Server Cloud
Cloud Backup / Backup em Nuvem
DRaas – Disaster Recovery
Email Corporativo
Microsoft 365
Google Workspace
Produtos em Nuvem ▼
Hospedagem Django
Hospedagem Golang
Hospedagem Java
Hospedagem Node.js
Hospedagem PHP
Hospedagem n8n
Registro de Domínio
Atendimento ▼
Central de Atendimento
Dúvidas
Tutoriais
Materiais Gratuitos
Cloud Server
Data Center Virtual
Kubernetes
AntiSpam Cloud
Arquivo em Nuvem / File Server Cloud
Cloud Backup / Backup em Nuvem
DRaas – Disaster Recovery
Email Corporativo
Microsoft 365
Google Workspace
Hospedagem Django
Hospedagem Golang
Hospedagem Java
Hospedagem Node.js
Hospedagem PHP
Hospedagem n8n
Registro de Domínio
Central de Atendimento
Dúvidas
Tutoriais
Materiais Gratuitos
Tutoriais

Dicas básicas de segurança para WordPress

Segurança para WordPress
manutenção WordPress

Uma maneira de descobrir qualquer senha é a conhecida força bruta. O método faz milhões (ou até mesmo bilhões) de tentativas por segundo até descobrir a senha que bate com determinado sistema que será acessado, neste caso o WordPress.


Imagine uma porta, e 1000 chaves, uma das chaves abre a porta, para descobrir qual é a chave você deve tentar todas as possibilidades, dessa forma funciona o brute force.


Ataques de força bruta tem o trabalho de calcular todas as combinações possíveis que poderiam fazer uma senha e testando para ver se é a senha correta. Dependendo do comprimento da senha atual, a quantidade de tempo em média para encontrar a senha correta aumenta exponencialmente.


Isto significa que, geralmente, senhas curtas podem ser descobertas muito rapidamente, mas senhas mais longas podem levar décadas.


Existe vários ataques de força bruta contra o WordPress (wp-login.php), vindos de uma grande quantidade de endereços IP de Computadores, Servidores e IOT comprometidos espalhados por todo o mundo.


Cerca de 90.000 servidores, computadores e IOT invadidos tentam sem parar, diariamente adivinhar o nome de usuário e senhas para entrar no painel de admin do WordPress. Muitas vezes, isso pode causas lentidão no seu site, pois geralmente são executadas várias combinações de senha sem parar. Dependendo da complexidade da sua senha pode demorar 1 dia, ou até 1 ano.


Esse problema não é apenas para Brasil Cloud, na verdade afeta vários provedores.
Os servidores de hospedagem de sites da Brasil Cloud oferecem o mod_security, porém usar apenas ele não é eficaz.

Algumas recomendações para garantir a segurança e aumentar a velocidade do seu site WordPress:


Lista de vulnerabilidades de Segurança do WordPress


Fique sempre de olho nas vulnerabilidades do WordPress usando o site abaixo:

https://www.cvedetails.com/vulnerability-list/vendor_id-2337/product_id-4096/

Mesmo com o melhor servidor de hospedagem, caso o WordPress ou qualquer plugin do mesmo tenha uma falha ou vulnerabilidade, o serviço de hospedagem não será capaz de proteger seu site.


Use uma senha forte

Total de pelo menos 8 caracteres.
Mistura de letras maiúsculas e minúsculas.
Números, pontuação ou outros caracteres não-alfanuméricos.


https://www.techtudo.com.br/noticias/2019/12/piores-senhas-de-2019-ranking-revela-quais-palavras-voce-nao-deve-usar.ghtml


Mude o usuário WordPress admin


Ao instalar o WordPress por padrão o usuário administrador tem o nome de usuário de admin.

Os ataques botnet têm como alvo este nome de usuário padrão, portanto, mesmo tendo um nome de usuário do administrador de admin123, pode reduzir as possibilidades de o ataque descobrir sua senha.


Atualizar tudo, Sempre


Para se proteger de qualquer conhecidas façanhas para WordPress, você deve atualizar tudo relacionado ao WordPress com frequência (o wordpress, plugins, themes, etc).

Não Utilizar nenhum plugin pago baixado em sites de pirataria.

Não utilizar nenhum plugin que não tenha atualizações dos últimos 3 meses, pois dessa forma ele já não esta sendo atualizado pelo criador (abandonado).


Como proteger o diretório Admin do WordPress (wp-admin) contra Botnet e Brute-Force


Você provavelmente está pensando que o diretório wp-admin esta protegido por senha. Já que é necessário fazer o login, certo? Bem, isso é verdade, mas é bom adicionar uma camada extra de autenticação


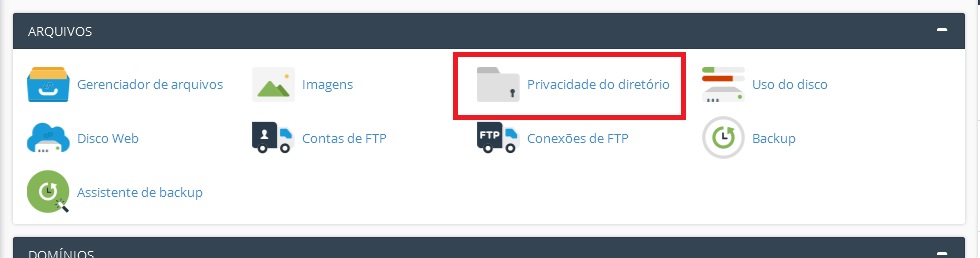
Acesse seu cPanel. Clique no ícone “Privacidade do diretório” ou “Password Protect“.
proteget-wordpress

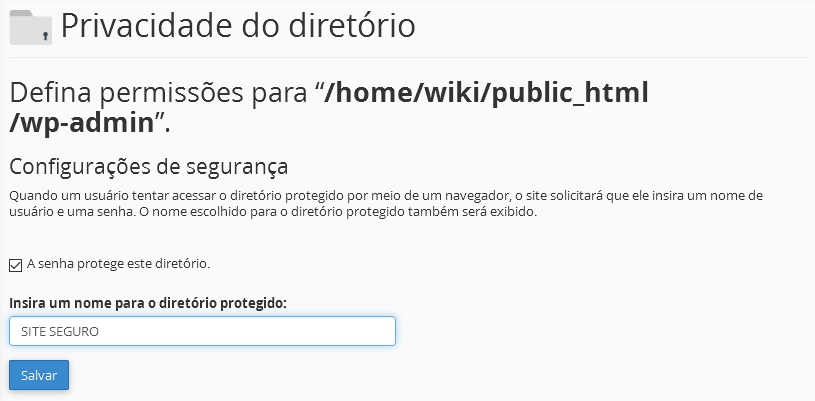
Será exibido todas as pastas da sua conta. Clique no ícone para abrir uma pasta. Clique no nome para selecionar uma pasta.
proteget-wordpress2

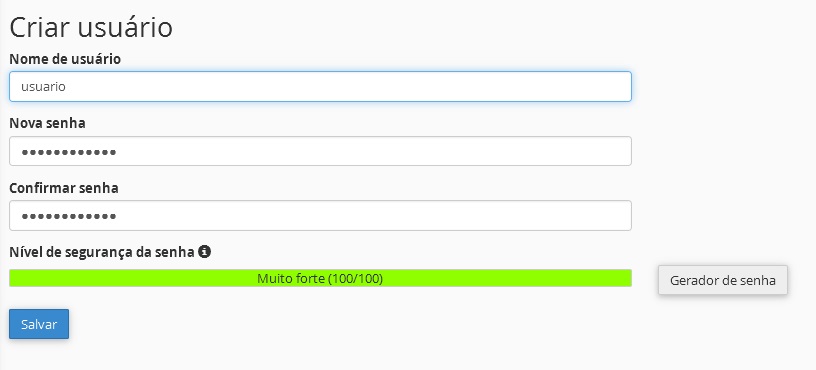
Logo abaixo você deve cadastrar o usuário e senha:
proteget-wordpress3

Como corrigir o problema com wp-ajax.php

Abra o arquivo .htaccess localizado no seu /wp-admin.

No arquivo .htaccess, cole o seguinte código:


<Files admin-ajax.php>
Order allow,deny
Allow from all
Satisfy any
</Files>

Categorias
  • Anti-Spam
  • Arquivo em Nuvem – Cloud File
  • Arquivo na Nuvem
  • Backup
  • Banco de Dados
  • Banco de Dados>MySQL
  • Banco de Dados>PostgreSQL
  • CentOS
  • CentOS 6
  • CentOS 7
  • Cloud Computing
  • Cloud Computing>Ubuntu
  • Cloud Computing>Windows Server 2019
  • cPanel
  • Data Center Virtual
  • Debian
  • DNS
  • Domínio
  • E-mail Corporativo (Proemail)
  • E-mail Marketing
  • Email Corporativo
  • Email Corporativo>IMAP
  • Email Corporativo>SMTP
  • Firewall
  • FTP
  • Git
  • Hospedagem de Sites
  • Hospedagem de Sites>Windows
  • Hospedagem Elástica
  • Internet
  • Joomla
  • Kubernetes
  • Linux
  • PHP
  • POP3
  • Rede
  • Redes
  • Segurança Digital
  • Servidor Cloud
  • Servidor Dedicado
  • Streaming
  • Suporte Técnico
  • Tecnologia
  • Tomcat
  • Ubuntu
  • VDataCenter
  • Webmail
  • WHM
  • Wildfly
  • Windows Server
  • WordPress
Confira Outros Tutoriais
Como instalar PHP Memcached no CentOS 7
Como conferir os Logs do client do usuário no arquivo em nuvem – RushFiles
Como configurar acesso VPN no Windows
Como fazer Upgrade do Cloud Server
Como Acompanhar a Entrega do seus Emails no cPanel

Inscreva-se na nossa Newsletter

Ao se inscrever, você concorda com nossos Termos de Uso e Política de Privacidade, incluindo o uso de cookies e a transferência de suas informações pessoais . 

LOGO BRASIL CLOUD

Somos uma empresa brasileira, sediada em Uberlândia-MG, com mais de 18 anos de atuação no mercado de Computação em Nuvem.

Facebook Linkedin-in X-twitter Instagram Youtube Whatsapp

Homologada e Certificada:

logo manrs

Computação em Nuvem

  • Cloud Server

Enterprise Cloud

  • Data Center Virtual
  • Kubernetes

Produtividade

  • E-mail Corporativo
  • Microsoft 365
  • Google Workspace
  • E-mail Hibrido

Cyber Seguraça

  • Cyber Cloud
  • Antivírus EDR
  • Cloud VPN
  • Firewall Virtual - VNF
  • Backup Gerenciado
  • Backup para Microsoft 365

Soluções

  • AntiSpam Cloud
  • Backup em Nuvem
  • DRaaS – Disaster Recovery
  • Arquivo em Nuvem/File Server

Produtos

  • Registro de Domínios
  • Hospedagem PHP
  • Hospedagem Node.js
  • Hospedagem Django
  • Hospedagem Java
  • Hospedagem Golang
  • Hospedagem n8n

Marketplace

  • Parceiros e Agências Web

Brasil Stream

  • Streaming para Rádios
  • Streaming de Vídeo

Institucional

  • Sobre Nós
  • Blog
  • Infraestrutura
  • 10 Motivos
  • Trabalhe Conosco

Contratos

  • Termos de Uso
  • Política AntiSpam
  • Política de Privacidade
  • Contratos

Atendimento

  • Painel do Cliente
  • Fale Conosco
  • Dúvidas
  • Tutoriais Passo a Passo
selo GPW brasilcloud 2026

Brasil Cloud Serviços de Computação em Nuvem Ltda.

CNPJ: 07.951.563/0002-95

Av. Anselmo Alves dos Santos, 1111 

Bairro Tibery | Uberlândia – MG.

CEP: 38405-167

Empresa Verificada:

Empresa Associada:

Associado Abracloud

Empresa Colaboradora:

Empresa parceiro HuberHub

© 2006 – 2026 Brasil Cloud Nuvem Corporativa . Todos os direitos reservados.